Keystone уничтожит почти 19 000 аппаратных кошельков из-за кражи криптографического ключа - «Новости»
Сегодня, 10:30. Автор: Finch
Производитель аппаратных криптокошельков Keystone сообщает, что из-за кибератаки будет вынужден уничтожить 18 835 нераспроданных устройств и приостановить отправку заказов. Дело в том, что атакующие похитили у компании ключ, который используется для проверки подлинности кошельков, а также получили доступ к данным покупателей.
Специалисты Keystone обнаружили несанкционированный доступ к системам компании на прошлой неделе, 20 октября 2026 года. Как показало расследование, злоумышленники использовали уязвимость в стороннем инструменте для мониторинга сайта, повысили привилегии и в итоге добрались как до клиентских данных, так и до ключа WebAuth, который используется при проверке подлинности кошельков через специальную страницу для аутентификации устройств.
В компании объясняют, что криптографический ключ записывается на каждое устройство еще на этапе его производства. При проверке через сайт Keystone криптокошельку можно передать зашифрованное проверочное значение через QR-код. Настоящий кошелек должен расшифровать его с помощью встроенного WebAuth-ключа, после чего пользователь сможет убедиться в подлинности устройства, введя полученное расшифрованное значение на сайте.
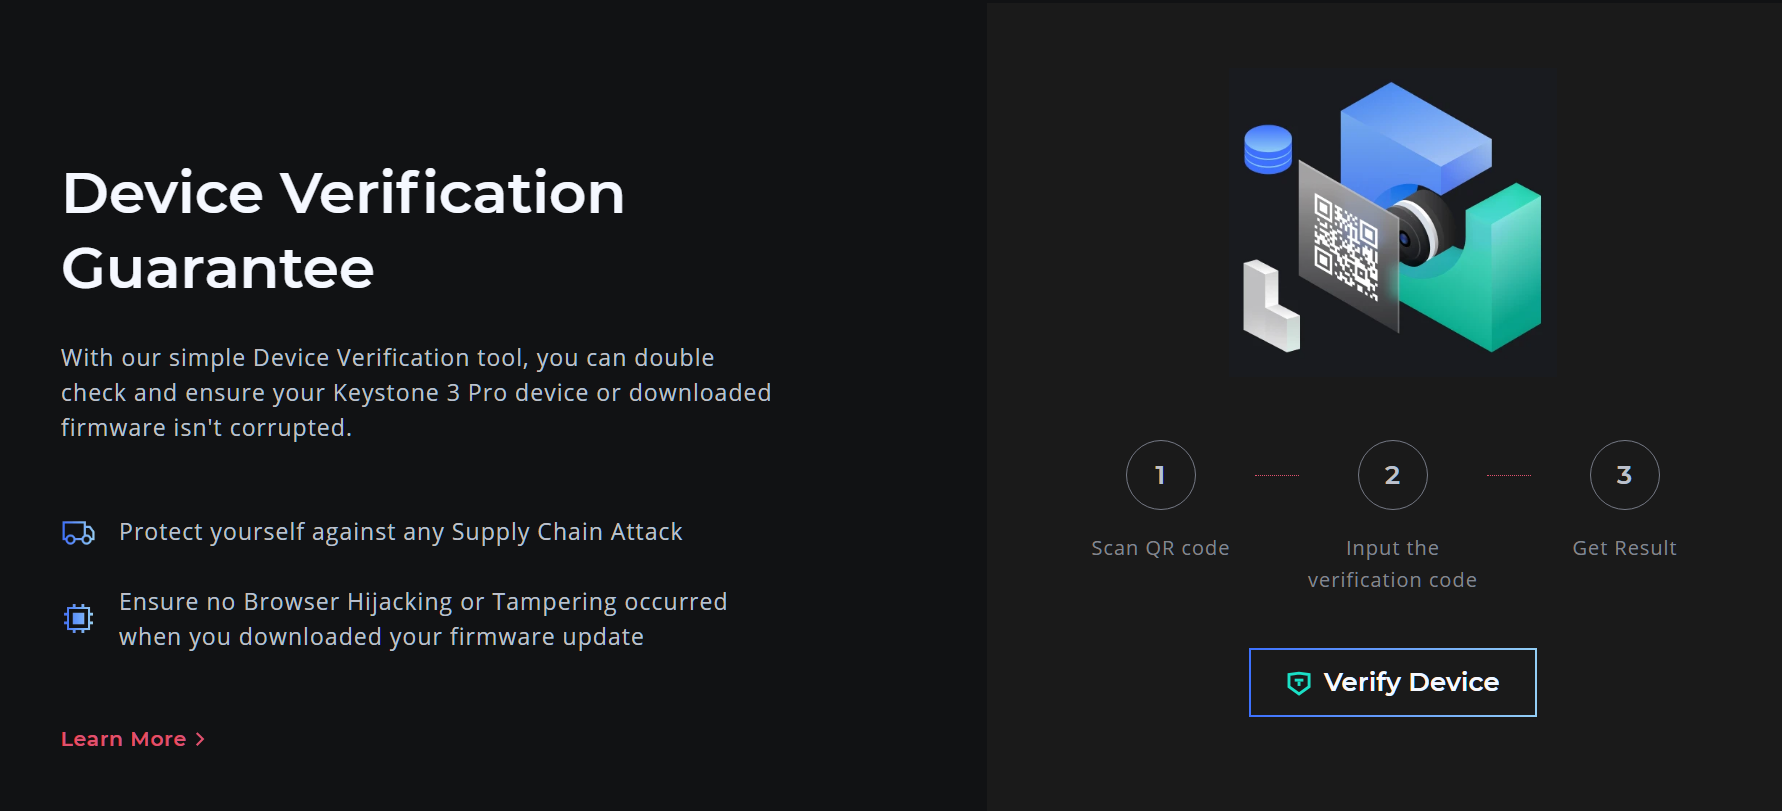
Фактически это означает, что кража ключа, предназначенного для таких проверок, позволит злоумышленникам изготовить поддельный кошелек, который успешно пройдет проверку Keystone.
Разработчики объясняют, что перезаписать ключ на уже выпущенных устройствах невозможно: соответствующая область памяти допускает только однократную запись. Поэтому все 18 835 устройств, в настоящее время хранящихся на складе компании, уничтожат, а новые партии кошельков получат другой ключ.
В Keystone подчеркивают, что эта компрометация не затрагивает seed-фразы, приватные ключи и подпись транзакций, так как украденный хакерами ключ использовался исключительно для проверки устройств через сайт производителя.
Кошельки, приобретенные до 20 октября 2026 года и успешно прошедшие проверку, можно использовать как обычно. А вот владельцам устройств со старым ключом, полученных после этой даты, теперь советуют не пользоваться кошельками до подтверждения подлинности девайса службой поддержки.
«Даже если такое устройство проходит аутентификацию, мы не можем полностью исключить возможность того, что оно поддельное», — предупредили в компании.
Помимо компрометации ключа кибератака затронула 25 964 записи о покупателях официального магазина Keystone на Shopify за 2024–2026 годы. Похищенная информация включает имена, контактные данные, адреса доставки и сведения о заказах. Кроме того, в качестве меры предосторожности Keystone включила в расследование еще 12 873 незавершенных заказа, содержащих имена, контактные данные и адреса доставки.
Отдельно в заявлении компании подчеркивается, что утечка не затронула платежные и банковские данные, а также номера удостоверений личности пользователей.
Интересно, что ранее Keystone обязалась стирать данные о доставке заказов через 180 дней, однако выяснилось, что инструмент для массового удаления информации работал с ошибками. Теперь представители компании обещают сократить срок хранения данных до 90 дней, а в Shopify должны удалить все «просроченные» записи к 3 ноября 2026 года.
Кроме того, в Keystone предупреждают пользователей о мошенниках, которые могут предлагать «замену» и «возврат» устройств, «проверку кошелька» или помощь с переносом криптовалюты.
Перейти обратно к новости