Персональные данные в веб-формах
Сегодня, 10:28. Автор: Administrator
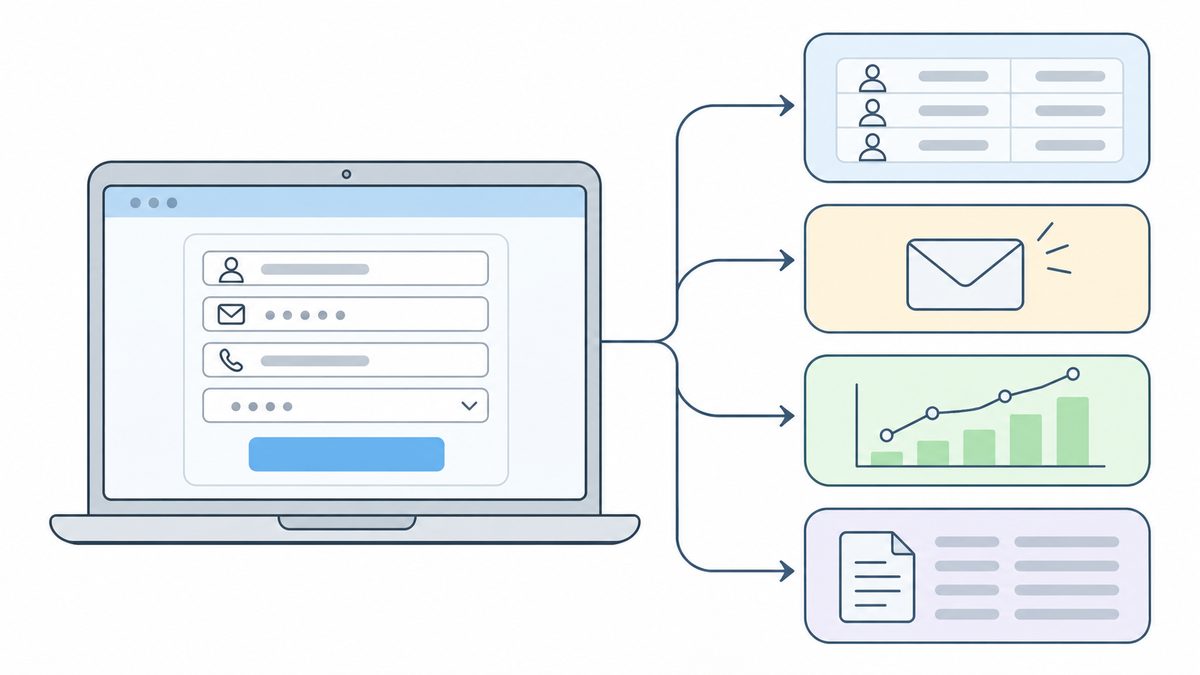
Форма заказа, подписка на рассылку, обратная связь, запись на консультацию. Каждая собирает имя, телефон, почту, иногда адрес и комментарий. Пока сайт тестируют, в базу попадают реальные данные сотрудников и клиентов, а в аналитику уходят события с этими же данными.
Перед запуском сайта стоит проверить не только вёрстку и скорость, но и то, какие персональные данные вы собираете и куда они уходят.
Что собирают формы
Стандартный набор: имя, телефон, email, комментарий. Дальше начинаются детали. Адрес доставки, дата рождения, паспортные данные для договора, медицинские сведения в заявке, фото документа в форме верификации.
Даже простая форма «оставьте телефон» создаёт персональные данные. С момента отправки вы оператор: должны понимать цель сбора, основание, срок хранения и кто имеет доступ.
Отдельный вопрос — обязательность полей. Чем больше полей обязательны, тем больше данных вы собираете и тем выше риск. Оставьте обязательным только то, без чего нельзя оказать услугу.
Аналитика и логи
Формы редко живут отдельно. Данные попадают в CRM, в почту, в веб-аналитику, в логи сервера.
Аналитика. События вида «отправил форму» могут содержать email или телефон в параметрах. Если передаёте такие события в сторонний сервис, проверьте, что именно уходит.
Логи. Ошибки формы могут писать в лог тело запроса. Тело содержит введённые данные.
Тестовые копии. База для тестов часто делается дампом продакшена. В ней реальные клиенты, и она лежит на компьютере разработчика.
Скриншоты. Форма с заполненными полями на скриншоте — тоже персональные данные, даже если это тест.
Как хранить заявки
Заявка — это не только письмо менеджеру. Она живёт в CRM, в почте, в архиве, в резервных копиях. И у каждого места свой срок и свой доступ.
CRM. Проверьте, кто видит поле «комментарий». Клиенты иногда пишут туда лишнее: номер карты, паспорт, диагноз. Эти данные не должны попадать в общий доступ.
Почта. Письмо с заявкой остаётся в ящике менеджера и в корпоративном архиве. Настройте срок хранения и не пересылайте заявки в личные ящики.
Резервные копии. Бэкап с базой заявок — тоже персональные данные. Проверьте, кто имеет доступ к копиям и как они защищены.
Выгрузки. Таблица для отчёта, выгруженная из CRM, часто уходит в общий чат. Перед отправкой проверьте, нет ли в ней лишних полей.
Кто отвечает за форму
Форму делает разработчик, тексты пишет маркетолог, данные обрабатывает менеджер. Ответственность при этом у компании.
Разработчик отвечает за то, какие поля отправляются и куда. Он может проверить, что в аналитику не уходят лишние параметры, а в логи — тела запросов.
Маркетолог отвечает за текст согласия и за то, какие данные собираются для рассылки.
Менеджер отвечает за то, что он делает с заявкой: куда пересылает и где хранит.
Юрист проверяет основание обработки и формулировки.
Если роли не распределены, получается классическая история: все думают, что данные проверяет кто-то другой.
Что делать с уже собранными данными
Даже если сайт запущен, ситуацию можно исправить.
- Посмотрите, какие поля собирает форма сейчас.
- Уберите лишние поля и лишние события аналитики.
- Прошлые заявки проверьте на персональные данные: если в комментариях есть паспорта или карты, удалите их.
- Тестовые копии обезличьте или удалите.
- Настройте срок хранения и удаление старых заявок.
Это не разовая акция. Раз в квартал стоит проходить по форме и проверять, что ничего лишнего не добавилось.
Что проверить перед запуском
Состав полей. Каждое поле должно быть нужно для услуги. Лишнее — убрать.
Согласие. Под формой — понятный текст, что вы делаете с данными и зачем. Не «отправляя форму, вы соглашаетесь со всем», а конкретно.
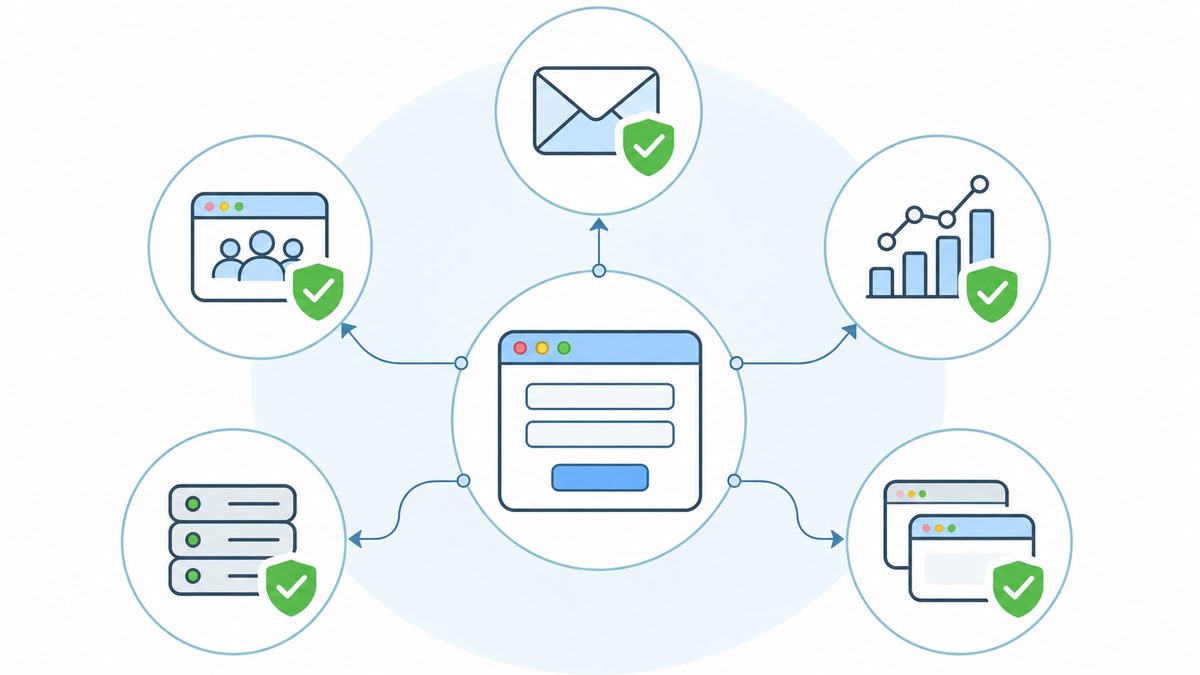
Каналы передачи. Куда уходят данные: CRM, почта, аналитика, подрядчики. Для каждого канала — свой минимум данных.
Тестовые данные. Для тестов используйте вымышленные значения, а не копию клиентской базы. Если копия нужна, обезличьте её.
Логи. Уберите из логов тела запросов с персональными данными или маскируйте их.
Срок хранения. Заявки не должны лежать вечно. Определите срок и удаляйте.
Как проверять данные
Перед публикацией текста формы, письма, страницы или тестовой базы прогоняйте их через проверку на персональные данные.
Mask Gate находит в тексте и файлах паспорта, ИНН, СНИЛС, карты, телефоны, почту, адреса и медицинские сведения. Дальше можно выбрать стратегию: запретить передачу, заменить значение на токен с возможностью вернуть исходник, удалить безвозвратно или пометить.
Для тестовых копий удобна обратимая маскировка: структура базы сохраняется, реальные значения заменены токенами. Для публичных страниц — удаление лишнего.
Сервис разбирает txt, csv, docx, xlsx, pdf и сканы, умеет работать через API. Для компаний, которым нельзя отдавать данные в облако, есть self-hosted версия.
Чек-лист перед запуском
- Все поля формы нужны для услуги?
- Под формой понятное согласие на обработку?
- Куда уходят данные из формы: CRM, почта, аналитика?
- В событиях аналитики нет телефона или email?
- В логах нет тел запросов с персональными данными?
- Тестовая база обезличена?
- Определён срок хранения заявок?
Если на последний вопрос нет ответа, начните с него. Срок хранения — самая частая забытая вещь.
Что в итоге
Форма на сайте — это сбор персональных данных, даже если она выглядит простой. Перед запуском проверьте поля, согласие, каналы передачи, логи и тестовые копии. Это дешевле, чем разбираться с утечкой после релиза.
Mask Gate помогает с проверкой и обезличиванием: находит данные, применяет стратегии, показывает результат. Попробовать проверку текста можно на странице сервиса.
Частые вопросы
Форма с одним телефоном — это персональные данные? Да. Телефон относится к конкретному человеку.
Нужно ли согласие, если человек сам оставил заявку? Основание обработки нужно в любом случае. Формулировку согласия проверьте с юристом.
Можно ли тестировать на реальной базе? Лучше на обезличенной копии. Реальная база на компьютере разработчика — риск.
Логи с телами запросов — это утечка? Потенциально да, если в них персональные данные и к ним есть широкий доступ.
*Это не юридическая консультация. Проверяйте актуальную редакцию 152-ФЗ на publication.pravo.gov.ru и требования Роскомнадзора.*
Автор: Андрей Цымбалюк, разработчик сервиса Mask Gate
Источник новости - maskgate.ru
Перейти обратно к новости