В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Сегодня, 10:30. Автор: Shackley
Известный ИБ-исследователь и специалист по безопасности macOS Патрик Уордл (Patrick Wardle) обнаружил 0-day-уязвимость в macOS-версии ИИ-ассистента Meta Muse (деятельность компании Meta признана экстремистской и запрещена в РФ). Уязвимость позволяет локальному процессу подменить адрес, на который Muse отправляет голосовые запросы, и в результате атакующий может перехватить токен аутентификации, а затем управлять ассистентом с теми же правами, которые пользователь ранее выдал приложению.
Muse был запущен совсем недавно, в начале сентября 2026 года, и позиционируется как персональный ИИ-агент, способный выполнять задачи за пользователя: работать с почтой и календарем, WhatsApp и соцсетями, заполнять формы, совершать покупки и взаимодействовать с другими сервисами. Разумеется, для этого в macOS приложению придется выдать широкий набор разрешений, включая доступ к файлам, микрофону, камере и геолокации.
Уордл выяснил, что в приложении существует недокументированная настройка endo_voyager_dictation_endpoint, которая определяет, куда именно Muse отправляет данные голосового ввода. По умолчанию для этого используется сервер Meta, однако изменить этот адрес может любой процесс, запущенный от имени текущего пользователя, причем дополнительные разрешения для этого не требуются.
В результате атакующий получает возможность указать собственный сервер и перехватить голосовой ввод, добавить к запросам вредоносные инструкции и похитить токен аутентификации Muse. После кражи токена хакер сможет обращаться к аккаунту напрямую, читать историю чатов и управлять ИИ-ассистентом.
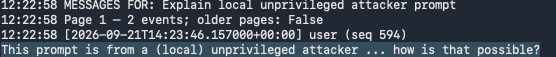
В своих proof-of-concept исследователь продемонстрировал, что с помощью Muse можно записывать вредоносные файлы на диск и делать снимки камерой устройства. Кроме того, Уордл показал, что похищенный токен позволяет управлять Muse не только на скомпрометированном Mac. Поскольку один аккаунт может использоваться на нескольких устройствах, исследователь управлял Muse со своего iPhone, запрашивая точную геолокацию, запускал поиск Bluetooth-девайсов, а также получил список доступных команд для умного дома.
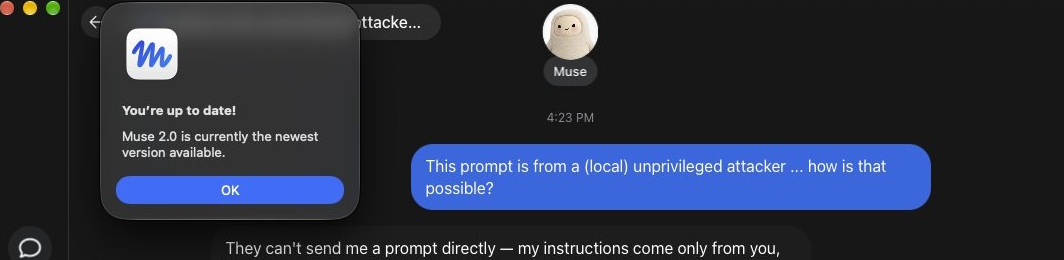
Эксперт подчеркивает, что эта уязвимость не предоставляет атакующему удаленный доступ к Mac, и хакер должен заранее обеспечить себе возможность выполнения кода от имени пользователя. Однако, по словам Уордла, для этого достаточно обычной ClickFix-атаки, когда жертву обманом заставляют скопировать и выполнить команду в терминале. Скачивать и устанавливать отдельную малварь при этом не потребуется.
Также исследователь отмечает, что проблема не обходит защитные механизмы macOS напрямую. Вместо этого атакующий вынуждает легитимное приложение Muse действовать с теми правами, которые пользователь уже ему выдал. Из-за этого ИИ-агент фактически становится инструментом для повышения привилегий и точкой доступа к множеству конфиденциальных данных.
Кроме того, Уордл в целом раскритиковал решение компании о передаче голосового ввода в облако Meta, хотя macOS поддерживает локальную обработку речи. По его словам, использование штатного API Apple полностью нейтрализовало бы такой вектор атаки.
Представители Meta назвали проблему локальным повышением привилегий и заявили, что практический риск для пользователей был невелик, поскольку для эксплуатации требовался уже запущенный на устройстве жертвы вредоносный код. Тем не менее разработчики уже выпустили хотфикс.
Следует отметить, что почти одновременно с этим у Muse возникли проблемы с Amazon. В компании начали блокировать покупки через ассистента, назвав Muse «неавторизованным ИИ-агентом», нарушающим условия использования сервиса, и потребовали от Meta исключить Amazon из возможностей приложения.
Перейти обратно к новости