Учебник CSS
Невозможно отучить людей изучать самые ненужные предметы.
Введение в CSS
Преимущества стилей
Добавления стилей
Типы носителей
Базовый синтаксис
Значения стилевых свойств
Селекторы тегов
Классы
CSS3
Надо знать обо всем понемножку, но все о немногом.
Идентификаторы
Контекстные селекторы
Соседние селекторы
Дочерние селекторы
Селекторы атрибутов
Универсальный селектор
Псевдоклассы
Псевдоэлементы
Кто умеет, тот делает. Кто не умеет, тот учит. Кто не умеет учить - становится деканом. (Т. Мартин)
Группирование
Наследование
Каскадирование
Валидация
Идентификаторы и классы
Написание эффективного кода
Самоучитель CSS
Вёрстка
Изображения
Текст
Цвет
Линии и рамки
Углы
Списки
Ссылки
Дизайны сайтов
Формы
Таблицы
CSS3
HTML5
Новости
Блог для вебмастеров
Новости мира Интернет
Сайтостроение
Ремонт и советы
Все новости
Справочник CSS
Справочник от А до Я
HTML, CSS, JavaScript
Афоризмы
Афоризмы о учёбе
Статьи об афоризмах
Все Афоризмы
- 18 декабря 2025, 07:17
| Помогли мы вам |
- 18 декабря 2025, 07:17
- 09 декабря 2025, 15:14
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Известный ИБ-исследователь и специалист по безопасности macOS Патрик Уордл (Patrick Wardle) обнаружил 0-day-уязвимость в macOS-версии ИИ-ассистента Meta Muse (деятельность компании Meta признана экстремистской и запрещена в РФ). Уязвимость позволяет локальному процессу подменить адрес, на который Muse отправляет голосовые запросы, и в результате атакующий может перехватить токен аутентификации, а затем управлять ассистентом с теми же правами, которые пользователь ранее выдал приложению.
Muse был запущен совсем недавно, в начале сентября 2026 года, и позиционируется как персональный ИИ-агент, способный выполнять задачи за пользователя: работать с почтой и календарем, WhatsApp и соцсетями, заполнять формы, совершать покупки и взаимодействовать с другими сервисами. Разумеется, для этого в macOS приложению придется выдать широкий набор разрешений, включая доступ к файлам, микрофону, камере и геолокации.
Уордл выяснил, что в приложении существует недокументированная настройка endo_voyager_dictation_endpoint, которая определяет, куда именно Muse отправляет данные голосового ввода. По умолчанию для этого используется сервер Meta, однако изменить этот адрес может любой процесс, запущенный от имени текущего пользователя, причем дополнительные разрешения для этого не требуются.
В результате атакующий получает возможность указать собственный сервер и перехватить голосовой ввод, добавить к запросам вредоносные инструкции и похитить токен аутентификации Muse. После кражи токена хакер сможет обращаться к аккаунту напрямую, читать историю чатов и управлять ИИ-ассистентом.
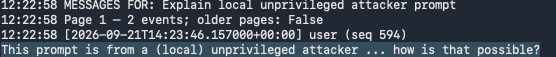
В своих proof-of-concept исследователь продемонстрировал, что с помощью Muse можно записывать вредоносные файлы на диск и делать снимки камерой устройства. Кроме того, Уордл показал, что похищенный токен позволяет управлять Muse не только на скомпрометированном Mac. Поскольку один аккаунт может использоваться на нескольких устройствах, исследователь управлял Muse со своего iPhone, запрашивая точную геолокацию, запускал поиск Bluetooth-девайсов, а также получил список доступных команд для умного дома.
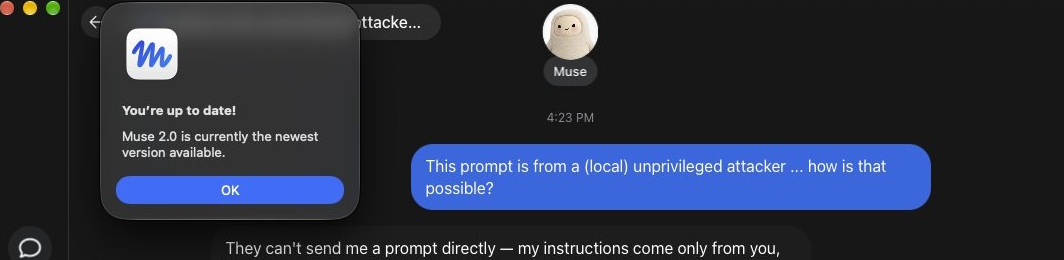
Эксперт подчеркивает, что эта уязвимость не предоставляет атакующему удаленный доступ к Mac, и хакер должен заранее обеспечить себе возможность выполнения кода от имени пользователя. Однако, по словам Уордла, для этого достаточно обычной ClickFix-атаки, когда жертву обманом заставляют скопировать и выполнить команду в терминале. Скачивать и устанавливать отдельную малварь при этом не потребуется.
Также исследователь отмечает, что проблема не обходит защитные механизмы macOS напрямую. Вместо этого атакующий вынуждает легитимное приложение Muse действовать с теми правами, которые пользователь уже ему выдал. Из-за этого ИИ-агент фактически становится инструментом для повышения привилегий и точкой доступа к множеству конфиденциальных данных.
Кроме того, Уордл в целом раскритиковал решение компании о передаче голосового ввода в облако Meta, хотя macOS поддерживает локальную обработку речи. По его словам, использование штатного API Apple полностью нейтрализовало бы такой вектор атаки.
Представители Meta назвали проблему локальным повышением привилегий и заявили, что практический риск для пользователей был невелик, поскольку для эксплуатации требовался уже запущенный на устройстве жертвы вредоносный код. Тем не менее разработчики уже выпустили хотфикс.
Следует отметить, что почти одновременно с этим у Muse возникли проблемы с Amazon. В компании начали блокировать покупки через ассистента, назвав Muse «неавторизованным ИИ-агентом», нарушающим условия использования сервиса, и потребовали от Meta исключить Amazon из возможностей приложения.
- © Обзоры AMD Ryzen 7 9850X3D — действительно самый быстрый игровой CPU, но разница с Ryzen 7 9800X3D минимальная - «Новости сети»
- © International Investor Day в Вильнюсе: уникальная платформа для развития европейской экосистемы - «Интернет и связь»
- © OpenAI заявила, что её ИИ решил одну из Задач тысячелетия - «Новости сети»
- © Viber, WhatsApp или Line? Обзор самых популярных мобильных мессенджеров - «Интернет и связь»
- © Пираты победили Denuvo: игры теперь взламывают в день релиза, но разработчик обещает новые меры - «Новости сети»
- © Apple исправила уязвимость iOS 26, позволившую ФБР читать удалённые сообщения - «Новости сети»
- © DLSS 5 разогрела разъём питания GeForce RTX 5090 до 91,7 °C и разогнала энергопотребление до 647 Вт - «Новости сети»
- © Китайские умельцы утроили память GeForce RTX 5090 — кустарные карты появились в продаже по цене меньше $4000 - «Новости сети»
- © Microsoft похоронила бренд Copilot+ PC — новые Surface лишились этой маркировки, и это не случайность - «Новости сети»
- © No Man’s Sky спустя 10 лет после релиза превратилась в аналог «Покемонов» — трейлер и подробности обновления Xeno Arena - «Новости сети»
|
|
|
|
АВТОРИЗАЦИЯ
|
• Мы информационный портал, на котором публикуются новости веб-дизайна и мелкие хитрости, а так же информация и советы которые вам смогут помочь по созданию сайтов, шаблонов, и многое другое. Вы также сможете найти интересные уроки по CSS3, HTML5, jQuery, Photoshop и и многое другое, интересное, с интернет мира. Вся информация размещенная на сайте предназначена исключительно в ознакомительных целях и ошибки в учении не кто не отменял .. Как говориться - "Не бойся, когда не знаешь: страшно, когда знать не хочется." «Самоучитель CSS » → © Мы транслируем с 2006 года. Все для веб-дизайнера - CSS. Все материалы публикуют на сайте гости и пользователи сайта. Администрация сайта не несет ответственности за публикации. |
|