Учебник CSS
Невозможно отучить людей изучать самые ненужные предметы.
Введение в CSS
Преимущества стилей
Добавления стилей
Типы носителей
Базовый синтаксис
Значения стилевых свойств
Селекторы тегов
Классы
CSS3
Надо знать обо всем понемножку, но все о немногом.
Идентификаторы
Контекстные селекторы
Соседние селекторы
Дочерние селекторы
Селекторы атрибутов
Универсальный селектор
Псевдоклассы
Псевдоэлементы
Кто умеет, тот делает. Кто не умеет, тот учит. Кто не умеет учить - становится деканом. (Т. Мартин)
Группирование
Наследование
Каскадирование
Валидация
Идентификаторы и классы
Написание эффективного кода
Самоучитель CSS
Вёрстка
Изображения
Текст
Цвет
Линии и рамки
Углы
Списки
Ссылки
Дизайны сайтов
Формы
Таблицы
CSS3
HTML5
Новости
Блог для вебмастеров
Новости мира Интернет
Сайтостроение
Ремонт и советы
Все новости
Справочник CSS
Справочник от А до Я
HTML, CSS, JavaScript
Афоризмы
Афоризмы о учёбе
Статьи об афоризмах
Все Афоризмы
- 18 декабря 2025, 07:17
| Помогли мы вам |
- 18 декабря 2025, 07:17
- 09 декабря 2025, 15:14
В бюджетных Android-смартфонах нашли предустановленную малварь - «Новости»
Исследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резидентные прокси.
По данным специалистов, эта кампания активна не менее двух лет, и больше всего зараженных устройств находятся в Мексике, Франции, Италии, США, Германии, Бразилии и Испании.
Чаще всего заражение обнаруживается на недорогих Android-устройствах с чипсетами MediaTek (включая Doogee S200 X, Cubot KINGKONG X), а также в поддельных смартфонах, которые имитируют устройства Samsung и Apple.
Исследователи полагают, что малварь попадает в прошивки смартфонов в результате компрометации цепочки поставок, однако пока неизвестно, на каком именно этапе происходит заражение и кто может стоять за этой вредоносной активностью.
В отличие от обычных Android-троянов, Midnight Mimosa присутствует на устройствах прямо «из коробки» и маскируется под системные компоненты с названиями вроде com.android.system.lite и com.android.sys.prot. Поскольку эти приложения подписаны и имеют повышенные привилегии, их не получится удалить с помощью стандартной процедуры удаления приложений.
К примеру, на форуме XDA владельцы смартфонов Cubot и Doogee жаловались, что подозрительные приложения на их устройствах восстанавливаются даже после удаления. Один из владельцев Doogee Fire 3 Max писал, что заражение появилось после официального обновления прошивки и исчезло только после отката на старую версию.
Благодаря высоким привилегиям такая малварь способна устанавливать и удалять приложения без ведома владельца устройства, выдавать им новые разрешения, а также выполнять произвольный код, полученный от своих операторов.
Исследователи выявили примерно 32 приложения, которые распространяются при помощи Midnight Mimosa. Все они маскируются под безобидные программы вроде прогноза погоды, файловых менеджеров, инструментов для распознавания текста, аудиоредакторов и так далее.
Основная задача таких приложений — рекламное мошенничество. Так, они используют легитимный рекламный SDK, который загружает настоящие объявления из рекламных сетей, однако вместо того, чтобы показывать рекламу пользователю, приложения открывают невидимые окна поверх других программ. При этом рекламные сети все равно регистрируют такие показы объявлений, как настоящие, хотя владелец смартфона не видит рекламы.
Отмечается, что некоторые приложения также автоматически взаимодействуют с объявлениями, накручивая клики. Таким образом злоумышленники получают доход от рекламы, которую пользователи фактически не просматривают.
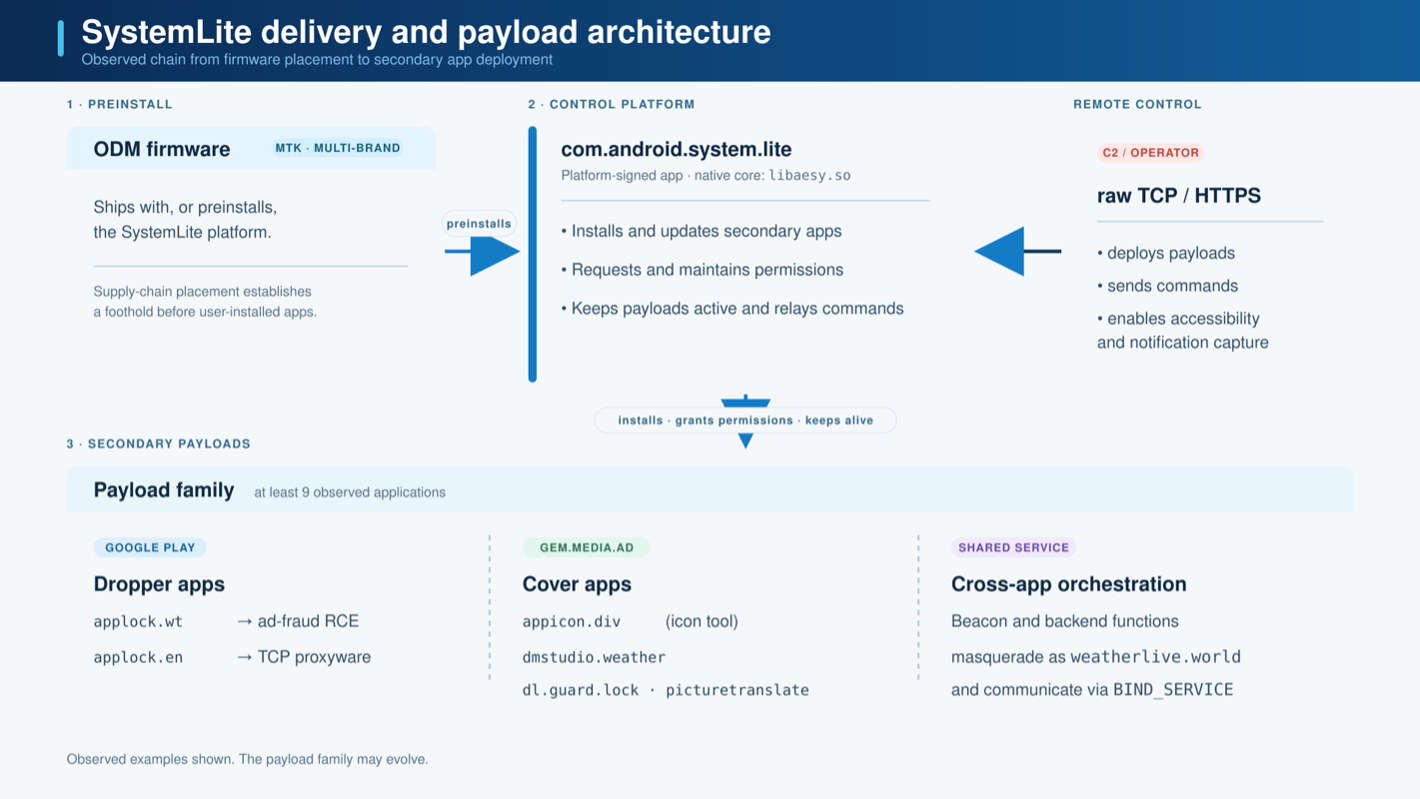
Исследователи пишут, что для обхода защиты Midnight Mimosa временно отключает Google Play (com.android.vending) перед установкой дополнительных пейлоадов. Так малварь избегает внимания Google Play Protect, а после установки приложений защита включается снова. Кроме того, некоторые варианты малвари подменяют информацию об источнике установки, выдавая вредоносные приложения за программы, загруженные из официального магазина Google Play.
Дополнительно специалисты обнаружили в составе Midnight Mimosa TCP-прокси, который позволяет перенаправлять через зараженные смартфоны сетевой трафик. Таким образом злоумышленники могут использовать интернет-соединения жертв для своих операций, а также зараженные смартфоны могут использоваться как резидентные прокси, доступ к которым операторы Midnight Mimosa могут продавать другим злоумышленникам.
Исследователи подтвердили работоспособность управляющей инфраструктуры, связанной с этой механикой, однако не смогли установить, используются ли зараженные устройства как прокси на практике.
Специалисты предупреждают, что нашли в магазине Google Play 13 приложений, связанных с кампанией Midnight Mimosa и содержащих аналогичный код для рекламного мошенничества. Однако эти приложения не имеют таких высоких привилегий, которыми обладает предустановленная на устройства малварь.
Исследователи подчеркивают, что удалить Midnight Mimosa с устройства штатными средствами Android практически невозможно. Для очистки смартфона от заражения потребуется установка чистой прошивки или отключение вредоносных компонентов через Android Debug Bridge (ADB).
- © Смартфон Doogee MIX 2 с безрамочным дисплеем, четырьмя камерами и функцией распознавания лиц всего за $200 - «Новости сети»
- © Самый компактный безрамочный смартфон DOOGEE MIX поступил в продажу в России - «Новости сети»
- © Смартфон Doogee V получит дактилоскопический сканер, встроенный в экран - «Новости сети»
- © Смартфон Cubot Dinosaur получил аккумулятор ёмкостью 4150 мА·ч - «Новости сети»
- © Doogee MIX 2 с 128 Гбайт флеш-памяти появится в продаже в декабре, идёт подготовка смартфона с гибким экраном - «Новости сети»
- © Doogee P1: компактный проектор-куб под управлением Android - «Новости сети»
- © Doogee предлагает скидку 23 % на смартфоны в «Чёрную пятницу» - «Новости сети»
- © Итоги конференции Apple: новые модели iPhone и не только - мобильные/сотовые телефоны, отзывы, сравнение, обзоры, характеристики на Hi-News.ru - «Новости сети»
- © Разработчик смартфонов Doogee открывает склад и сервисы в России - «Новости сети»
- © Мощный смартфон Cubot S9 получит чип Snapdragon 823 и 6 Гбайт ОЗУ - «Новости сети»
|
|
|
|
АВТОРИЗАЦИЯ
|
• Мы информационный портал, на котором публикуются новости веб-дизайна и мелкие хитрости, а так же информация и советы которые вам смогут помочь по созданию сайтов, шаблонов, и многое другое. Вы также сможете найти интересные уроки по CSS3, HTML5, jQuery, Photoshop и и многое другое, интересное, с интернет мира. Вся информация размещенная на сайте предназначена исключительно в ознакомительных целях и ошибки в учении не кто не отменял .. Как говориться - "Не бойся, когда не знаешь: страшно, когда знать не хочется." «Самоучитель CSS » → © Мы транслируем с 2006 года. Все для веб-дизайнера - CSS. Все материалы публикуют на сайте гости и пользователи сайта. Администрация сайта не несет ответственности за публикации. |
|