Учебник CSS
Невозможно отучить людей изучать самые ненужные предметы.
Введение в CSS
Преимущества стилей
Добавления стилей
Типы носителей
Базовый синтаксис
Значения стилевых свойств
Селекторы тегов
Классы
CSS3
Надо знать обо всем понемножку, но все о немногом.
Идентификаторы
Контекстные селекторы
Соседние селекторы
Дочерние селекторы
Селекторы атрибутов
Универсальный селектор
Псевдоклассы
Псевдоэлементы
Кто умеет, тот делает. Кто не умеет, тот учит. Кто не умеет учить - становится деканом. (Т. Мартин)
Группирование
Наследование
Каскадирование
Валидация
Идентификаторы и классы
Написание эффективного кода
Самоучитель CSS
Вёрстка
Изображения
Текст
Цвет
Линии и рамки
Углы
Списки
Ссылки
Дизайны сайтов
Формы
Таблицы
CSS3
HTML5
Новости
Блог для вебмастеров
Новости мира Интернет
Сайтостроение
Ремонт и советы
Все новости
Справочник CSS
Справочник от А до Я
HTML, CSS, JavaScript
Афоризмы
Афоризмы о учёбе
Статьи об афоризмах
Все Афоризмы
- 18 декабря 2025, 07:17
| Помогли мы вам |
- 18 декабря 2025, 07:17
- 09 декабря 2025, 15:14
Сразу четыре хак-группы пользуются эксплоит-китом BlueMoon - «Новости»
Исследователи из компании Proofpoint обнаружили новый эксплоит-кит BlueMoon, который объединяет три уязвимости в Chrome и Windows в одну цепочку. По данным специалистов, инструмент практически одновременно оказался в распоряжении как минимум четырех шпионских группировок, большинство из которых связаны с Китаем.
BlueMoon эксплуатирует сразу две проблемы в браузерном jаvascript-движке V8, а также уязвимость повышения привилегий в Windows. Так, сначала атакующие используют недавно исправленный баг типа type confusion в V8 (CVE-2026-85046) для выполнения произвольного кода, а затем эксплуатируют другую свежую уязвимость (CVE-2026-87491), чтобы обойти песочницу V8. После этого применяется баг CVE-2026-85880 в механизме Windows ALPC, который позволяет повысить привилегии.
После успешной эксплуатации BlueMoon внедряет код в родительский процесс Chrome и запускает указанную операторами команду. По умолчанию эксплоит-кит использует curl, чтобы загрузить в %TEMP% исполняемый файл и запустить его.
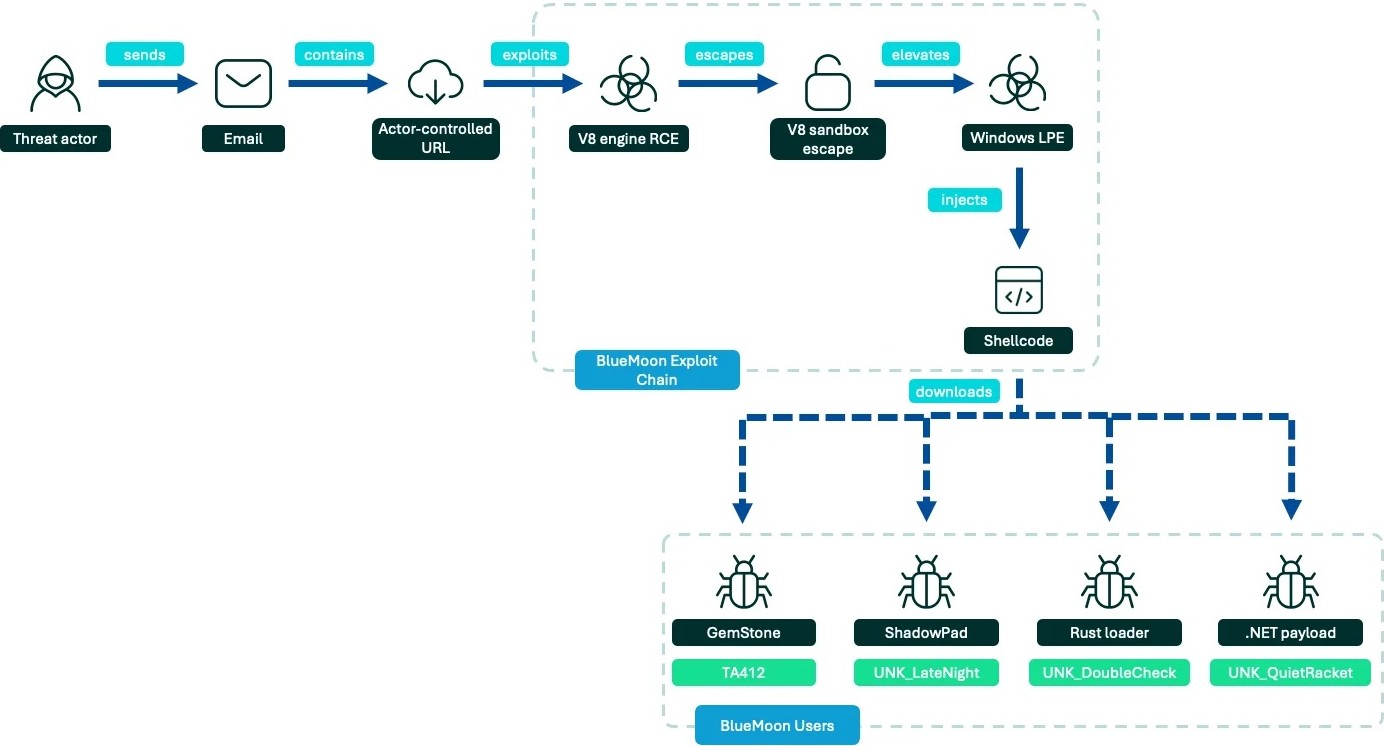
Первые атаки с применением BlueMoon специалисты зафиксировали еще 28 августа 2026 года. Тогда связанная с Китаем группировка TA412 (она же JungleBamboo, Violet Typhoon и APT31) атаковала американские НКО, горнодобывающие компании и компании, торгующие сырьевыми товарами.
Всего через несколько дней тот же набор эксплоитов начали применять другие хакеры. В частности, группировка UNK_LateNight использовала BlueMoon против американских аэрокосмических компаний и доставляла в зараженные системы бэкдор ShadowPad. Другая группа, UNK_DoubleCheck, атаковала производственную компанию во Вьетнаме, а UNK_QuietRacket — государственные, финансовые и консалтинговые организации в Индонезии и Сингапуре. При этом исследователи пока не соотнесли группировку UNK_DoubleCheck с какой-либо конкретной страной, но остальные группы связывают с Китаем.
Специалисты подчеркивают, что самым необычным здесь является скорость распространения BlueMoon. Дело в том, что полноценные цепочки эксплоитов для Chrome обычно считаются дорогим и редким инструментом, который стараются применять точечно. Однако в случае BlueMoon один и тот же набор эксплоитов за считанные дни появился в распоряжении сразу нескольких хак-групп.
Исследователи считают, что успешным атакам BlueMoon поспособствовал так называемый patch gap: этим термином обозначают промежуток времени, когда патч уже появился в коде проекта, но еще не дошел до конечных пользователей. Исправления сначала появляются в открытом исходном коде Chromium и только потом попадают в стабильные версии Chrome, Edge и других браузеров. В результате у атакующих есть время на изучение патча, реверс-инжиниринг и подготовку эксплоита, пока уязвимость еще не исправлена на устройствах пользователей.
В случае CVE-2026-85046 исправление появилось в исходном коде еще 7 августа, а до стабильной версии Chromium патч добрался только 3 сентября. В отчете исследователей подчеркивается, что обе уязвимости в V8 представляли собой 0-day на момент атак BlueMoon, хотя исправления для них уже присутствовали в коде проекта.
Также специалисты допускают, что разработку BlueMoon могли ускорить ИИ-агенты. В коде малвари были замечены подробные диагностические логи, комментарии с описанием итераций отладки и упоминание markdown-файла для передачи контекста между сессиями.
По мнению специалистов, BlueMoon продолжит распространяться и далее и со временем может пополнить арсеналы финансово мотивированных группировок.
- © HTB Unobtainium. Учимся работать с Kubernetes в рамках пентеста - «Новости»
- © Семейная безопасность (родительский контроль) Windows 10 - «Windows»
- © Дырявый лист. Как работают уязвимости в библиотеке SheetJS - «Новости»
- © HTB CrossFit. Раскручиваем сложную XSS, чтобы захватить хост - «Новости»
- © Жидкий хром. Как работает баг use after free в движке Blink - «Новости»
- © Positive Technologies изучила APT-группировки в Юго-Восточной Азии - «Новости»
- © Обзоры AMD Ryzen 7 9850X3D — действительно самый быстрый игровой CPU, но разница с Ryzen 7 9800X3D минимальная - «Новости сети»
- © В Wi-Fi нашли уязвимость SSID Confusion, позволяющую «слушать» чужой трафик - «Новости»
- © В Google Chrome исправили уязвимость нулевого дня, уже использовавшуюся хакерами - «Новости»
- © Набор эксплоитов Magnitude по-прежнему работает и продолжает развиваться - «Новости»
|
|
|
|
АВТОРИЗАЦИЯ
|
• Мы информационный портал, на котором публикуются новости веб-дизайна и мелкие хитрости, а так же информация и советы которые вам смогут помочь по созданию сайтов, шаблонов, и многое другое. Вы также сможете найти интересные уроки по CSS3, HTML5, jQuery, Photoshop и и многое другое, интересное, с интернет мира. Вся информация размещенная на сайте предназначена исключительно в ознакомительных целях и ошибки в учении не кто не отменял .. Как говориться - "Не бойся, когда не знаешь: страшно, когда знать не хочется." «Самоучитель CSS » → © Мы транслируем с 2006 года. Все для веб-дизайнера - CSS. Все материалы публикуют на сайте гости и пользователи сайта. Администрация сайта не несет ответственности за публикации. |
|