Учебник CSS
Невозможно отучить людей изучать самые ненужные предметы.
Введение в CSS
Преимущества стилей
Добавления стилей
Типы носителей
Базовый синтаксис
Значения стилевых свойств
Селекторы тегов
Классы
CSS3
Надо знать обо всем понемножку, но все о немногом.
Идентификаторы
Контекстные селекторы
Соседние селекторы
Дочерние селекторы
Селекторы атрибутов
Универсальный селектор
Псевдоклассы
Псевдоэлементы
Кто умеет, тот делает. Кто не умеет, тот учит. Кто не умеет учить - становится деканом. (Т. Мартин)
Группирование
Наследование
Каскадирование
Валидация
Идентификаторы и классы
Написание эффективного кода
Самоучитель CSS
Вёрстка
Изображения
Текст
Цвет
Линии и рамки
Углы
Списки
Ссылки
Дизайны сайтов
Формы
Таблицы
CSS3
HTML5
Новости
Блог для вебмастеров
Новости мира Интернет
Сайтостроение
Ремонт и советы
Все новости
Справочник CSS
Справочник от А до Я
HTML, CSS, JavaScript
Афоризмы
Афоризмы о учёбе
Статьи об афоризмах
Все Афоризмы
- 18 декабря 2025, 07:17
| Помогли мы вам |
- 18 декабря 2025, 07:17
- 09 декабря 2025, 15:14
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
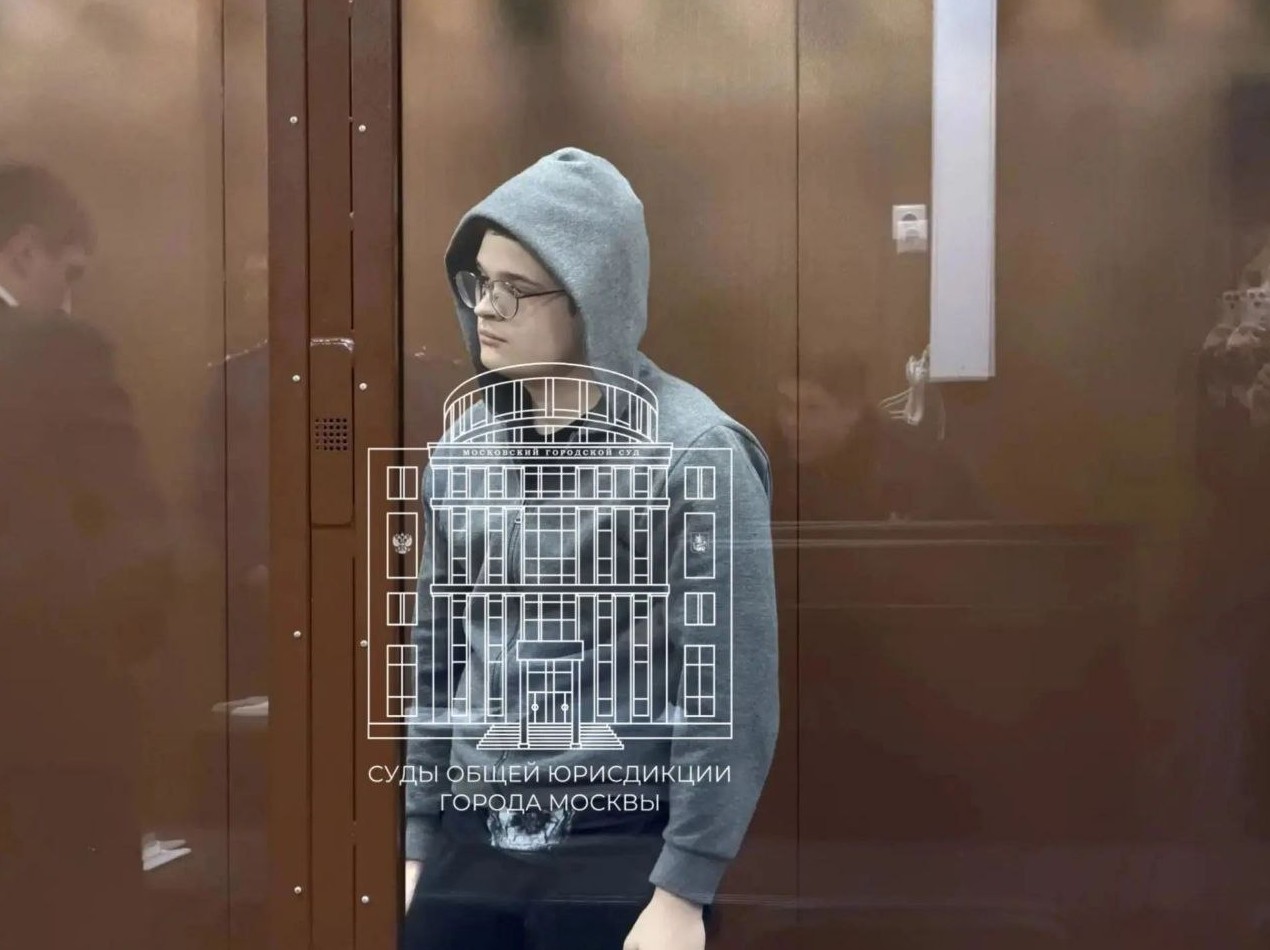
Троих предполагаемых участников хак-группы DataSuckers задержали после расследования атаки на сеть ресторанов «Додо Пицца». По информации СМИ, выйти на одного из подозреваемых помогла банальная ошибка: хакер раскрыл свой домашний IP-адрес при подключении к скомпрометированным системам.
Как сообщает Telegram-канал Baza, всего в группировку DataSuckers входили четыре участника из России, Казахстана и Беларуси, а одним из задержанных стал 19-летний уроженец Барнаула Денис Фридман. По информации журналистов, сначала он практиковался во взломе на украинских сайтах, а затем решил переключиться на более крупную российскую цель.
Отметим, что 14 октября 2026 года Тверской районный суд Москвы действительно отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Фридмана связывают с «масштабной кибератакой на IT-систему сети пиццерий» и обвиняют по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — речь идет о незаконных операциях с компьютерной информацией, содержащей персональные данные, совершенных из корыстной заинтересованности и группой лиц по предварительному сговору. Максимальное наказание по этой статье составляет шесть лет лишения свободы.
По данным Baza, отправной точкой для атаки на «Додо Пиццу» якобы стали действующие учетные данные компании, которые хакеры обнаружили в открытом доступе на GitHub. В итоге через связанные корпоративные системы злоумышленники добрались до облачных хранилищ и баз данных компании, а также узнали дополнительные пароли.
Напомним, что о кибератаке на компанию «Додо Пицца» мы рассказывали в сентябре. Тогда представители компании подтвердили сам факт взлома и допустили, что могла произойти утечка персональных данных части клиентов. При этом DataSuckers утверждали, что в их распоряжении оказалась база данных, содержащая записи примерно о 68 млн клиентов из разных стран, а также 65 млн уникальных телефонных номеров.
Кроме этого инцидента, группировку DataSuckers связывают со взломом украинской сети ATB Market и кибератакой на туроператора Tez Tour. Тогда хакеры дефейснули сайт компании и утверждали, что похитили и уничтожили 395,5 млн записей, включая данные о бронированиях, заказах туров и финансовых транзакциях, а также удалили бэкапы. В Tez Tour подтвердили саму атаку, но подчеркнули, что признаков утечки данных не обнаружили.
Следует отметить, что отдельно Baza утверждает, что похищенную у «Додо Пиццы» БД успели продать в даркнете за 100 000 долларов США. Якобы эти деньги поступили на общий криптокошелек группы, и после задержания Фридмана остальные участники сменили пароль и закрыли ему доступ. Так как после этого, по данным издания, задержали еще двоих подозреваемых, воспользоваться деньгами хакеры не успели. В настоящее время доступ к кошельку якобы остался только у четвертого участника группы, который все еще находится на свободе.
- © Где в Беларуси скрывался советский SkyNet и заброшенная база ядерных "Пионеров" - «Интернет и связь»
- © Примеры дизайнов кнопок на сайтах и в интерфейсах (с 2009 и до наших дней) - «Веб-дизайн»
- © Max обошёл Telegram по месячной аудитории, но её прирост почти остановился - «Новости сети»
- © MEGANews. Самые важные события в мире инфосека за июнь - «Новости»
- © Обзоры AMD Ryzen 7 9850X3D — действительно самый быстрый игровой CPU, но разница с Ryzen 7 9800X3D минимальная - «Новости сети»
- © Ошибка 404: Изящное решение - «Дизайны сайтов»
- © OpenAI заявила, что её ИИ решил одну из Задач тысячелетия - «Новости сети»
- © Малварь, ворующая кеш-файлы и ключи мессенджера Telegram, написана русскоязычным хакером - «Новости»
- © DLSS 5 разогрела разъём питания GeForce RTX 5090 до 91,7 °C и разогнала энергопотребление до 647 Вт - «Новости сети»
- © Apple исправила уязвимость iOS 26, позволившую ФБР читать удалённые сообщения - «Новости сети»
|
|
|
|
АВТОРИЗАЦИЯ
|
• Мы информационный портал, на котором публикуются новости веб-дизайна и мелкие хитрости, а так же информация и советы которые вам смогут помочь по созданию сайтов, шаблонов, и многое другое. Вы также сможете найти интересные уроки по CSS3, HTML5, jQuery, Photoshop и и многое другое, интересное, с интернет мира. Вся информация размещенная на сайте предназначена исключительно в ознакомительных целях и ошибки в учении не кто не отменял .. Как говориться - "Не бойся, когда не знаешь: страшно, когда знать не хочется." «Самоучитель CSS » → © Мы транслируем с 2006 года. Все для веб-дизайнера - CSS. Все материалы публикуют на сайте гости и пользователи сайта. Администрация сайта не несет ответственности за публикации. |
|